

Cyberkriminalität im Gesundheitswesen kann jeden treffen
Klaus Veselko, CEO der CIS, warnte am 15. qualityaustria Gesundheitsforum angesichts der immer größer werdenden Fülle an sensiblen Daten im Gesundheitssystem vor der Bedrohung des fragilen Systems.
Die Digitalisierung und damit das Internet of Things sind längst auch im Gesundheitswesen angekommen. Im „Krankenhaus der Zukunft" sind Technologien, wie sie beispielsweise in Labor, Radiologie, CT/MRT, Notaufnahme, Operationssälen oder Rettungsdiensten zum Einsatz kommen, miteinander vernetzt. Das Krankenhausinformationssystem sowie externe Schnittstellen, wie ELGA oder die Sozialversicherung, sind ebenfalls an das Informationsnetzwerk angebunden.
Diese vielfältigen Schnittstellen und vernetzten Technologien bieten nicht nur Chancen, sondern können mögliche Schwachstellen bedeuten: „Werden diese Schnittstellen nicht entsprechend gemanaged, sind sie ein mögliches Einfallstor in das System eines Betriebs", so Klaus Veselko. Als Faustregel gilt: je größer die Komplexität, desto größer das Risiko! Unternehmen müssen lernen, in den nächsten Jahren mit Themen wie Cyberkriminalität umzugehen. Das Credo dieser Betriebe sollte daher lauten: den anonymen Bedrohungen durch konsequentes Setzen von Maßnahmen im Bereich der Cyber-Security immer einen Schritt voraus zu sein.
„Uns betrifft das nicht?"
„Medizinische Einrichtungen geraten immer stärker in den Fokus von Cyber-Kriminellen. Die Angreifer wissen, dass sie wegen der Wichtigkeit medizinischer Systeme im Falle geglückter Cyber-Attacken sehr hohe Geldsummen erpressen können", gibt Klaus Veselko zu bedenken.
Auch der Global Threat Report 2021 von CrowdStrike hat „eCrime" und „gezieltes Eindringen in Systeme des Gesundheitssektors" als verstärkte Risiken in der aktuellen Pandemie identifiziert. Als Beispiel sei hier das israelische Krankenhaus Barzilai Medical Center genannt, das im Oktober 2021 eine Steigerung von 72% der Cyber-Angriffe verzeichnen musste.
Insgesamt wurden 2021 weltweit – von Singapur über Kanada bis Italien – 73 internationale Cyberattacken auf Einrichtungen im Gesundheitswesen verzeichnet. Darunter befindet sich kein einziges österreichisches Krankenhaus – dies sollte jedoch nicht als Entwarnung, sondern vielmehr als Warnsignal für inländische Dienstleister gesehen werden, dass in Zukunft hier verstärkt Handlungsbedarf besteht!
Im Visier der Angreifer
Nicht zuletzt die Pandemie hat die Relevanz von IT Security im Gesundheitswesen verdeutlicht. Denn als Motivation für die Angreifer spielt oft die (Volks-)Wirtschaftliche sowie gesellschaftliche Bedeutung von Einrichtungen eine bedeutende Rolle. Wirtschaftliche Relevanz bedeutet höhere Lösegeldforderung, während gesellschaftliche bzw. sogar systemerhaltende Relevanz und damit Breitenwirkung oft noch höhere Summen bedeuten kann. Personenbezogene Daten und erhöhte Sensibilität der Patientendaten sind hier ebenfalls ein Faktor, der Kriminelle anzieht und dessen Schutz von Einrichtungen um jeden Preis priorisiert werden sollte.
Im Bereich Innovation und Forschung geht es im Gegensatz dazu leise zu, so dass Forschungsergebnisse im Sinne von Cyber-Spionage hier oft „still und heimlich" ohne Forderungen abgezogen und weitergegeben werden.
Sehr häufig wird auch der Weg des geringsten Widerstandes von Cyberkriminellen eingeschlagen – analog zum Fahrraddiebstahl wird nicht das teuerste Rad gestohlen, sondern jenes mit dem schlechtesten Schloss. Im Bereich der Cyber Security würde dies bedeuten, dass jene Unternehmen mit den geringsten Sicherheitsmaßnahmen, häufiger in den Fokus von Cyberkriminalität rücken.
Was können Sie tun?
IT Security ist der erste Schritt, beinhaltet allerdings nur Daten und Informationen, die auf IT Systemen liegen. Information Security muss aber umfassend sein und zusätzlich auch Lieferantenmanagement, Dienstleister, physische Security umfassen. Relevant dabei ist ein Kontinuitäts-Management, das insbesondere möglichen Schaden durch einen Ausfall von IT-Systemen abschwächen soll. Eine Kombination der ISO 27001 Familie und der ISO 22301 kann im Zuge eines ganzheitlichen Sicherheitsansatzes sinnvoll sein.
In der 27002 gibt es einen Implementationsleitfaden bzw. empfohlene Sicherheitsmaßnahmen. Als Erweiterung in puncto Datenschutz ist auch die ISO 27701 zu sehen. Im österreichischen NISG Gesetz wird das Gesundheitswesen als ein „wesentlicher Dienst" definiert. Dadurch muss der Betrieb von Kliniken, Krankenanstalten u.ä. auf Informationssicherheit und Cyber Security durchleuchtet werden.
Die CIS als akkreditierte Zertifizierungsgesellschaft begleitet Sie gerne auf Ihrem Weg sowie als zugelassene qualifizierte Prüfstelle nach NIS-Gesetz. Die Ausbildung und Sensibilisierung Ihrer Mitarbeiter ist ein ebenso wertvoller Baustein, bei dem wir Sie gerne unterstützen!
Weitere Informationen unter www.cis-cert.com/news/cyberkriminalitaet-im-gesundheitswesen-kann-jeden-treffen/
Bild: iStock
About the author

By accepting you will be accessing a service provided by a third-party external to https://www.report.at/
Firmen | News


Populär
IT-Projekte: Einreichen und gewinnen – eAward 2027!
Best of ... Connectivity

Strom für die schweren Aufgaben
Primetals: Brownfield-Conversion auf SAP S/4HANA
Viermal ÖGNI-Gold für PIER05
Kosmos und IBM: Modernes Deployment und automatische Skalierung
Neue Blog Beiträge
Leben & StilView all
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
Homo Strolzus
- Redaktion
- 29.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Köpfe
Netz Oberösterreich: Geschäftsführung neu bestellt
- Redaktion
- 28.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
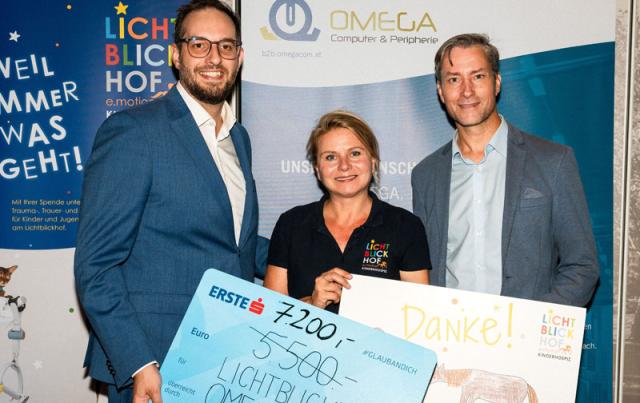
Golf-Cup für Lichtblickhof
- Redaktion
- 28.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Köpfe
Microsoft: Wechsel der Spitze in Österreich
- Redaktion
- 23.Sep..2026
Office & TalkView all
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Der Netzwerk-Podcast: Durchgehen musst du selber
- Catharina Rieder
- 17.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Die KI im Kastl – und was sie für Baubetriebe kann
- Gerhard Popp
- 11.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Messen statt meinen
- Redaktion
- 02.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Österreichs größte Baureserve steht leer
- Gerhard Popp
- 13.Juli.2026
Produkte & ProjekteView all
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
3SI erweitert den Radius
- Redaktion
- 29.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Knauf investiert 30 Millionen Euro in Recyclinganlage
- Redaktion
- 21.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Langstrecke unter Strom
- Redaktion
- 16.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Projekte
Haus über Haus: Wie New York mit Luftrechten baut
- Redaktion
- 03.Sep..2026