

NISG 2026 (NIS-2) im Gesundheitswesen: Was jetzt umgesetzt wird
Mit dem NISG 2026 (Netz- und Informationssystemsicherheitsgesetz) setzt Österreich die EU-Richtlinie NIS-2 um. Ziel ist es, Unternehmen widerstandsfähiger gegen Cyberangriffe und IT-Ausfälle zu machen. Gerade für Gesundheitsbetriebe müssen Informationssicherheit und Notfallpläne höchsten Standards entsprechen. Quality Austria und CIS Certification unterstützen Betriebe, um ihre NISG-Compliance zeitgerecht umzusetzen!
Versorgungsqualität und Sicherheit von Patientinnen und Patienten zu gewährleisten, ist das oberste Ziel unseres Gesundheitswesens. Neben finanziellen, strukturellen und personellen Herausforderungen kommen digitale Sicherheitslücken dazu: Informationssicherheit, IT-Security und physische Cybersicherheit spielen hier zunehmen eine Rolle und sollen mit einem neuen Gesetz sichergestellt werden.
Sie sind an den aktuellsten Updates im Gesundheitswesen hinsichtlich NISG 2026 interessiert? Besuchen Sie das 20. qualityaustria Gesundheitsforum am 16. September 2026 in Wien, bei dem NISG 2026 Experte und Geschäftsführer der CIS Certification, Thomas Mann, über den erforderlichen Nachweis für die NIS-Prüfung spricht! (Anmeldelink)
Wer ist betroffen?NISG 2026 gilt für viele Einrichtungen bereits ab 50 Mitarbeitenden oder 10 Mio. € Umsatz – es können aber auch kleinere Betriebe, z.B. durch Lieferketten, betroffen sein. Wer unter das Gesetz fällt, muss einen organisatorischen und einen technischen Teil erfüllen. Außerdem gilt NISG 2026 automatisch für Unternehmen, die einen Bescheid nach RKEG (Resilienz kritischer Einrichtungen-Gesetz) erhalten. Hier geht es vor allem um physische Sicherheit, Krankenhäuser sind daher als wesentliche Einrichtung besonders betroffen: Das bedeutet auch strengere Regeln in der Umsetzung. Achtung: Unternehmen erhalten die RKEG Bescheide erst Ende September – NISG 2026 gilt aber bereits ab 01.Oktober 2026. Daher empfiehlt es sich, jetzt die Betroffenheit zu prüfen, statt zu warten!
Mit ISO 27001 die Nase vorn habenFür die Umsetzung von NISG 2026 brauchen Betriebe u. a.: ein etabliertes Risikomanagement, Notfall- und Krisenmanagement, Sicherheitsmaßnahmen, Schulungen & Awareness sowie das Ausführen von Meldepflichten bei Vorfällen. Die Fristen treten bereits in wenigen Wochen in Kraft:
- 10.2026: Pflichten treten in Kraft (Unternehmen müssen ein dokumentiertes, kontinuierlich überwachtes Risikomanagementsystem implementiert haben)
- 12.2026: Registrierung abgeschlossen (Unternehmen müssen sich offiziell bei der Cybersicherheitsbehörde registriert haben)
- 09.2027: Selbstdeklaration erforderlich (Unternehmen müssen der Behörde mitteilen, wie sie ihre eigene Betroffenheit und Risikolage einschätzen)
Mit einer Zertifizierung nach ISO 27001 (Informationssicherheitsmanagement) haben Einrichtungen organisatorische Anforderungen von NISG 2026 erfüllt. Wichtig ist dabei, dass der Scope das gesamte Unternehmen umfasst und die Zertifizierung von einer qualifizierten Stelle wie CIS Certification ausgestellt wird – damit lassen sich aufgrund des Zeitdrucks gerade jetzt wertvolle Synergien bündeln:
- Weniger Zeitaufwand
- Schnellere Umsetzung
- Kombinierte Audits möglich
- Compliance & höheres Patientenvertrauen
Sinnvoll ist außerdem eine Zertifizierung nach ISO 22301, um bei Betriebsunterbrechungen und -ausfällen vorbereitet zu sein. Das NISG 2026 sowie das RKEG verlangen nach einem etablierten Notfall- und Krisenmanagement, das mit einem Business Continuity-Managementsystem nach ISO 22301 abgedeckt wird.
NISG 2026: Für Krankenhäuser überlebenswichtigKrankenhäuser, Rehabilitationszentren, Labore, Pflegeeinrichtungen sowie weitere Gesundheitsdienstleister sollen mit NISG 2026 widerstandsfähiger gegen Cyberangriffe, IT-Ausfälle und Betriebsunterbrechungen gemacht werden. Besonders in Krankenhäusern geht es nicht nur um Informationssicherheit, sondern um katastrophale menschliche Auswirkungen. Anders als bei einem Cyberangriff auf ein Unternehmen kann ein IT-Ausfall in der Klinik lebensbedrohliche Folgen haben: Ein Angriff kann zur Verschiebung von Operationen, Verlegung von Patienten oder zur Schließung ganzer Abteilungen führen – Vorfälle, die es in Europa bereits gegeben hat.
Hinzu kommt, dass Gesundheitsdaten zu den sensibelsten und wertvollsten Daten überhaupt zählen, während viele Krankenhäuser mit historisch gewachsener, teils veralteter IT-Infrastruktur und begrenzten Sicherheitsressourcen kämpfen – was die Sicherheit noch mehr gefährdet. Extremwettersituationen wie Hitzewellen nehmen in Österreich ebenfalls zu und stellen durch den daraus resultierenden höheren Kühlbedarf in Rechenzentren, die höhere Belastung der Stromnetze und mögliche Versorgungseinschränkungen eine zusätzliche Gefahr da.
Da Kliniken nicht einfach schließen können und unter enormem Zeitdruck arbeiten, sind sie ein bevorzugtes Ziel für Ransomware-Angriffe. Mit NISG 2026 werden Gesundheitseinrichtungen nun stärker in die Pflicht genommen: Das bringt neue Pflichten mit sich, aber soll Einrichtungen vor allem dabei helfen, sich selbst zu schützen und Versorgungsqualität, Vertrauen sowie ihre Leistungs- und Zukunftsfähigkeit zu stärken.
Jetzt unverbindlich informierenNutzen Sie die geballte Expertise der Quality Austria Gruppe als führende österreichische Instanz für Personen-, System- und Produktzertifizierungen und der CIS Certification als führende Zertifizierungsstelle für ISO 27001 (Informationssicherheit), ISO 22301 (Business Continuity) und größter NIS-Prüfer Österreichs, um die Anforderungen rechtzeitig zu erfüllen. Unsere Expert*innen unterstützen Sie gerne – von individuellen Weiterbildungen und Zertifizierungen im Gesundheitswesen bis hin zu NISG 2026 Kombi-Audit, Stage Review oder Prüfbericht.
When you subscribe to the blog, we will send you an e-mail when there are new updates on the site so you wouldn't miss them.
About the author
By accepting you will be accessing a service provided by a third-party external to https://www.report.at/
Firmen | News


Populär
IT-Projekte: Einreichen und gewinnen – eAward 2027!
Best of ... Connectivity

Strom für die schweren Aufgaben
Primetals: Brownfield-Conversion auf SAP S/4HANA
Viermal ÖGNI-Gold für PIER05
Kosmos und IBM: Modernes Deployment und automatische Skalierung
Neue Blog Beiträge
Leben & StilView all
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
Homo Strolzus
- Redaktion
- 29.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Köpfe
Netz Oberösterreich: Geschäftsführung neu bestellt
- Redaktion
- 28.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
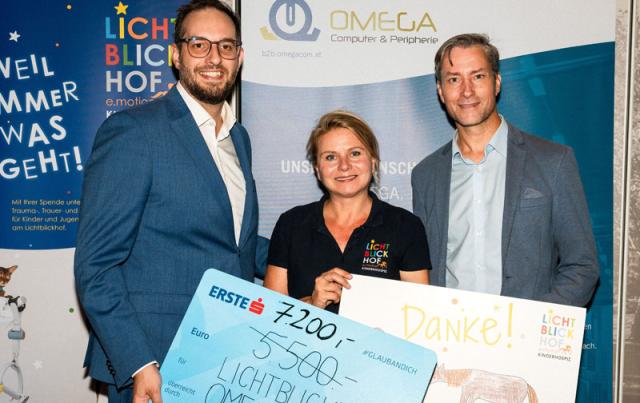
Golf-Cup für Lichtblickhof
- Redaktion
- 28.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Köpfe
Microsoft: Wechsel der Spitze in Österreich
- Redaktion
- 23.Sep..2026
Office & TalkView all
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Der Netzwerk-Podcast: Durchgehen musst du selber
- Catharina Rieder
- 17.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Die KI im Kastl – und was sie für Baubetriebe kann
- Gerhard Popp
- 11.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Messen statt meinen
- Redaktion
- 02.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Österreichs größte Baureserve steht leer
- Gerhard Popp
- 13.Juli.2026
Produkte & ProjekteView all
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
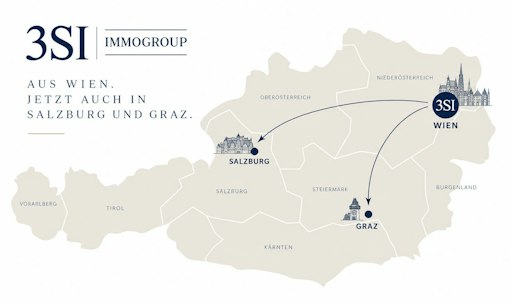
3SI erweitert den Radius
- Redaktion
- 29.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Knauf investiert 30 Millionen Euro in Recyclinganlage
- Redaktion
- 21.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Langstrecke unter Strom
- Redaktion
- 16.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Projekte
Haus über Haus: Wie New York mit Luftrechten baut
- Redaktion
- 03.Sep..2026