

Ransomware: Mehrfachangriffe, da Sicherheitslücken nicht geschlossen werden
Barracuda Networks Inc., ein führender Anbieter von Cybersicherheitslösungen, die Unternehmen jeder Größe umfassenden Schutz vor komplexen Bedrohungen bieten, hat eine neue Studie veröffentlicht, die zeigt, dass 31 Prozent der befragten Ransomware-Opfer in den vergangenen 12 Monaten mehrfach, also mindestens zweimal, von Ransomware betroffen waren, da Angreifer ineffektive Abwehrmaßnahmen und bestehende Sicherheitslücken weiter ausnutzen. Die Ergebnisse der Studie sind im Barracuda Ransomware Insights Report 2025 detailliert beschrieben.
74 Prozent der mehrfach betroffenen Opfer gaben an, dass sie zu viele verschiedene Sicherheits-Tools nutzen. 61 Prozent erklärten, dass ihre genutzten Tools nicht integriert seien, was die Transparenz beeinträchtigt und Schwachstellen schafft, die Angreifer ausnutzen können.
Der Report basiert auf einer internationalen Studie, die Barracuda gemeinsam mit dem unabhängigen Marktforschungsunternehmen Vanson Bourne durchgeführt hat. Im Rahmen der Studie wurden 2.000 leitende IT- und IT-Sicherheitsverantwortliche aus Nordamerika, Europa und dem asiatisch-pazifischen Raum befragt. Die Ergebnisse verdeutlichen, dass Ransomware nach wie vor eine akute und für Angreifer lukrative Bedrohung darstellt, die komplexe Sicherheitsumgebungen und Lücken in der Sicherheitsabdeckung ausnutzt, um mehrdimensionale Angriffe mit maximaler Störwirkung und finanziellem Gewinn durchzuführen.
Die Ergebnisse der Studie im Überblick:
- 57 Prozent der befragten Unternehmen waren in den vergangenen zwölf Monaten von Ransomware betroffen. Im DACH-Raum waren 63 Prozent der befragten Unternehmen betroffen.
- Ransomware-Angreifer haben eine Chance von eins zu drei, Lösegeld von ihren Opfern zu erhalten. 32 Prozent der befragten Ransomware-Opfer zahlten ihren Angreifern Lösegeld, damit diese ihre Daten wiederherstellen. Bei Unternehmen, die zweimal oder öfter von Ransomware betroffen waren, zahlten sogar 37 Prozent das Lösegeld.
- 41 Prozent der Unternehmen, die Lösegeld gezahlt hatten, konnten nicht alle ihre Daten wiederherstellen (DACH-Raum: 27 Prozent). Dafür gibt es verschiedene Gründe: Die von den Angreifern bereitgestellten Entschlüsselungs-Tools funktionieren möglicherweise nicht oder die Angreifer haben nur einen Teil des Schlüssels weitergegeben. Zudem könnten Dateien während des Verschlüsselungs- und Entschlüsselungsprozesses beschädigt worden sein. Nicht zuletzt stellen Angreifer trotz Lösegeldzahlung in manchen Fällen kein Entschlüsselungs-Tool zur Verfügung. Eine regelmäßig durchgeführte Datensicherung bietet zuverlässigen Schutz in solchen Fällen.
- Viele Ransomware-Opfer verfügen nur über unzureichende Schutzmaßnahmen in wichtigen, sicherheitsrelevanten Bereichen. So hatten zum Beispiel weniger als die Hälfte (47 Prozent) der befragten Ransomware-Opfer eine E-Mail-Sicherheitslösung implementiert, im Vergleich zu 59 Prozent der Unternehmen, die nicht Opfer eines solchen Angriffs geworden sind.. Dies verdeutlicht noch einmal, dass E-Mails ein primärer Angriffsvektor für Ransomware sind: 71 Prozent der befragten Unternehmen, die von einer E-Mail-Sicherheitsverletzung betroffen waren, wurden auch mit Ransomware angegriffen.
- Ransomware-Angriffe sind vielschichtig. Fast ein Viertel (24 Prozent) der von den Befragten verzeichneten Ransomware-Vorfälle umfassten die Verschlüsselung von Daten, jeweils 27 Prozent den Diebstahl und die Veröffentlichung von Daten, 29 Prozent das Einschleusen weiterer schädlicher Payloads in Geräte und 21 Prozent die Installation von Backdoors für dauerhafte Persistenz. Im DACH-Raum beinhalteten 38 Prozent der verzeichneten Vorfälle die Veröffentlichung von Daten. Jeweils 30 Prozent der Fälle umfassten den Diebstahl von Daten, die Installation anderer schädlicher Payloads sowie Bedrohungsversuche gegen Partner, Aktionäre oder Kunden.
- Die Auswirkungen erfolgreicher Ransomware-Angriffe werden immer weitreichender. Die Auswirkungen reichen von Reputationsschäden (41 Prozent, DACH: 34 Prozent) bis hin zu konkreten geschäftlichen Folgen wie dem Verlust potenzieller Geschäftsmöglichkeiten (25 Prozent, DACH: 34 Prozent). Im DACH-Raum wurden als häufige Folgen zudem direkte finanzielle Verluste (42 Prozent) sowie Geschäftsunterbrechungen (39 Prozent) genannt.
„Die Ergebnisse der Studie zeigen deutlich, dass Ransomware eine zunehmende Bedrohung darstellt und fragmentierte Sicherheitsmaßnahmen Unternehmen besonders anfällig für sie machen", sagt Neal Bradbury, Chief Product Officer bei Barracuda. „In vielen Fällen können sich Angreifer im Netzwerk der Opfer bewegen und Zugriff auf Geräte, Daten und mehr erlangen, ohne entdeckt oder blockiert zu werden. Zu viele Unternehmen hantieren mit einer unübersichtlichen Anzahl nicht miteinander integrierter Tools, die mit bester Absicht und zur Verbesserung der Sicherheit eingeführt wurden. Aber Tools, die nicht zusammenarbeiten oder nicht richtig konfiguriert sind, schaffen Sicherheitslücken und führen zu Vorfällen. Ein einheitlicher Ansatz, der sich auf eine starke, integrierte Plattform fokussiert, ist deshalb von entscheidender Bedeutung."
Über die Studie
Barracuda hat für die Durchführung der Studie das unabhängige Marktforschungsunternehmen Vanson Bourne beauftragt. Die Studie wurde weltweit im Zeitraum von April 2025 bis Mai 2025 unter 2.000 leitenden Sicherheitsverantwortlichen in IT- und führenden Positionen in Unternehmen mit 50 bis 2.000 Mitarbeitern aus einer Vielzahl von Branchen in den USA, Großbritannien, Frankreich, der DACH-Region (Deutschland, Österreich und der Schweiz), den Benelux-Ländern (Belgien, Luxemburg und den Niederlanden), Skandinavien (Dänemark, Finnland, Norwegen, Schweden), Australien, Indien und Japan durchgeführt.
About the author
By accepting you will be accessing a service provided by a third-party external to https://www.report.at/
Firmen | News


Populär
IT-Projekte: Einreichen und gewinnen – eAward 2027!
Best of ... Connectivity

Strom für die schweren Aufgaben
Primetals: Brownfield-Conversion auf SAP S/4HANA
Viermal ÖGNI-Gold für PIER05
Kosmos und IBM: Modernes Deployment und automatische Skalierung
Neue Blog Beiträge
Leben & StilView all
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
Homo Strolzus
- Redaktion
- 29.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Köpfe
Netz Oberösterreich: Geschäftsführung neu bestellt
- Redaktion
- 28.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
Golf-Cup für Lichtblickhof
- Redaktion
- 28.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Köpfe
Microsoft: Wechsel der Spitze in Österreich
- Redaktion
- 23.Sep..2026
Office & TalkView all
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Der Netzwerk-Podcast: Durchgehen musst du selber
- Catharina Rieder
- 17.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Die KI im Kastl – und was sie für Baubetriebe kann
- Gerhard Popp
- 11.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Messen statt meinen
- Redaktion
- 02.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Österreichs größte Baureserve steht leer
- Gerhard Popp
- 13.Juli.2026
Produkte & ProjekteView all
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
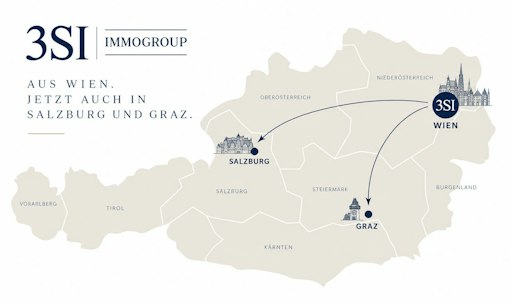
3SI erweitert den Radius
- Redaktion
- 29.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Knauf investiert 30 Millionen Euro in Recyclinganlage
- Redaktion
- 21.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Langstrecke unter Strom
- Redaktion
- 16.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Projekte
Haus über Haus: Wie New York mit Luftrechten baut
- Redaktion
- 03.Sep..2026