

Was Zero-Trust-Modelle mit Taxis gemeinsam haben

Auf den ersten Blick erscheint es wie ein Paradoxon: Obwohl jede soziale oder kommerzielle Interaktion ein Mindestmaß an Vertrauen in das jeweilige Gegenüber voraussetzt, ist eines der am heißesten diskutierten Sicherheitskonzepte die sogenannte „Zero-Trust Network Architecture“ (ZTNA) – also „Null Vertrauen“. Dass sich dahinter jedoch ein Weg verbirgt, der Interaktionen mit Unternehmens-Apps und -Daten sicherer und zugleich mitarbeiterfreundlicher gestaltet, klären die nächsten Zeilen.
Haben Sie ein Taxi gerufen?
Stellen Sie sich vor, Sie sind in einer fremden Stadt unterwegs. Sie nehmen sich ein Taxi um an Ihr Ziel zu kommen. Beim Anhalten des Taxis können Sie nur eine schnelle Sichtkontrolle vornehmen: Wenn das vorgefahrene Auto wie ein Taxi aussieht, das typische „Taxi“-Schild trägt, ein Taxi-Registrierungsnummer hat und der Name eines Taxiunternehmens auf den Türen steht, steigen Sie ein. Außer das Fahrzeug ist, wiederum auf den ersten Blick, in einem erbärmlichen Zustand. Dann werden Sie eher abwinken. Sobald Sie aber im Taxi Platz genommen haben, müssen Sie dem Fahrer vertrauen: Sie müssen davon ausgehen, dass er Sie reibungslos ans Ziel bringt, Ihre Sicherheit nicht durch überhöhte Geschwindigkeit oder Trunkenheit am Steuer gefährdet und unnötige Umwege vermeidet. Das ist immer ein etwas „spannendes“ teils mulmiges Gefühl – aber eines, mit dem Sie und wir alle umgehen können.
Aus der Vogelperspektive eines IT-Teams, das mit der Sicherheit des Unternehmensnetzwerks betraut ist, sehen die Benutzerkonten wie kleine Taxis aus. Die „Fahrzeuge“, mit denen die Beschäftigten die Datenautobahnen des Unternehmens navigieren, sind ihre Endgeräte, ihre „Taxilizenz“ ist ihr Benutzerprofil und das zugehörige Zugangspasswort. Und genau wie in der richtigen Welt können auch diese Taxis Unfälle haben oder sogar von zwielichtigen Gestalten gekapert werden. Während sich Unternehmen früher sozusagen mit der Vorlage der nötigen Papiere begnügten, können die IT- und Netzwerksicherheitsteams von heute nicht mehr einfach davon ausgehen, dass diese Taxis sicher und verantwortungsvoll fahren – sie benötigen Gewissheit.
Für diese Veränderung gibt es zwei Haupttreiber: Erstens hängen in der heutigen Geschäftswelt praktisch sämtliche Geschäftsprozesse von einer zuverlässigen, sicheren IT-Infrastruktur ab. Daher muss das IT-Sicherheitsteam genauestens im Blick behalten, wer diese Infrastruktur auf welche Weise nutzt. Zweitens ist die Nutzerseite heute viel heterogener als früher. Während noch vor zehn Jahren die meisten Anwender wahrscheinlich mit firmeneigenen Geräten vom Firmennetzwerk aus Zugang zu den Unternehmensressourcen erhielten, ist die Situation heute eine ganz andere – und viel komplexer.
Vertrauen ist gut, Verifizierung ist besser
Schon vor der aktuellen Krise mit ihren multiplen Lockdowns und dem einhergehenden Boom von Home-Office- und Remote-Working-Szenarien arbeiteten Mitarbeiter immer flexibler. Sie griffen zunehmend von überall auf Apps und Daten zu – von zu Hause, bei Geschäftsreisen vom Hotel, Zug oder Flugzeug oder aber von ihrem Lieblingscafé aus. Längst hatte auch der „Bring your own device“-Trend (BYOD) schon Einzug gehalten, bei dem nicht mehr nur firmeneigene, sondern auch Privatgeräte Verwendung finden. Zugleich liegen immer mehr der Apps und Daten, auf die die Beschäftigten zugreifen, nicht mehr nur im Unternehmensrechenzentrum, sondern in der Cloud – meist in einer Vielzahl von Public Clouds. Die digitale Arbeit von heute ist somit geprägt von zunehmender Mobilität und Flexibilität, und aktuelle Erhebungen von Citrix deuten darauf hin, dass dieser Trend zur flexibleren Remote-Arbeit auch nach der aktuellen Krise fortdauern wird.
Die Herausforderung besteht also darin, das notwendige Sicherheitsniveau in einer immer komplexeren Umgebung zu gewährleisten. Um dies zu erreichen, ersetzt der Zero-Trust-Ansatz die anfängliche Sicherheitskontrolle „auf den ersten Blick“ durch Maßnahmen nach der Regel „Vertraue nie, verifiziere immer“. In einer ZTNA überwacht Sicherheitssoftware auf Basis von KI-Algorithmen kontinuierlich das Verhalten der Benutzer (genauer: der Benutzerkonten) sowie der Endgeräte und überprüft es dabei auf Abweichungen von vorgegebenen Regeln und historischen Verhaltensmustern.
Bitte weisen Sie sich aus
Dazu wird im ersten Schritt kontinuierlich die Identität des Benutzers verifiziert, idealerweise per Mehr-Faktor-Authentifizierung mittels Hardware-Token oder Soft-Token-App. Der zweite Schritt ist die Überwachung der Endgeräte, von der Zugehörigkeit der Geräte (firmeneigen, privat) bis hin zu deren Patch-Level. Diese unermüdliche Wachsamkeit ermöglicht es der ZTNA-Infrastruktur, sofort auf verdächtige Aktivitäten zu reagieren, wenn beispielsweise eine Login-Anfrage aus London kommt, eine Minute später aber die nächste Anfrage aus Singapur – ein klares Indiz für ein gekapertes Benutzerkonto. In diesem Fall kann die ZTNA-Software das Sicherheitsteam alarmieren oder sogar, sofern die IT das erlaubt hat, den Benutzerzugang automatisch sperren. In anderen, nicht ganz so eindeutigen Fällen kann die Software den Benutzer auffordern, einen zusätzlichen Identitätsnachweis zu erbringen, zum Beispiel mittels eines zweiten Authentifizierungsfaktors. Zugunsten hoher Informationssicherheit lässt sich außerdem der Ressourcenzugriff der Benutzer auf das beschränken, was sie in ihrer jeweiligen Rolle tatsächlich benötigen. Eine sinnvolle Ergänzung bieten anpassbare Regeln, die den Benutzerzugriff je nach aktuellem Kontext einschränken: Benutzer X darf von überall und mit jedem Gerät auf jede Art von Apps oder Daten zugreifen, aber Benutzer Y darf nur E-Mail und das Web aus der Ferne nutzen, während Benutzer Z nur mit Zwei-Faktor-Authentifizierung und einem Firmengerät auf sensible Geschäftsdatenanalysen zugreifen darf.
Eine perfekt ausbalancierte Taxifahrt
Es ist wichtig zu beachten, dass bei der Implementierung von ZTNA der Fokus auf der Employee Experience, also der Mitarbeitererfahrung, liegen muss: Die Zugriffsrichtlinien sollten so gestaltet sein, dass sie den Benutzern jegliche Flexibilität bieten, die sie in ihrem Geschäftsalltag benötigen. Sind diese Richtlinien einmal festgelegt, besteht der Reiz von ZTNA darin, dass die Software mittels KI automatisch den Referenzwert für das übliche Verhalten ermittelt und nur dann eingreift, wenn es Anlass zu Verdacht besteht. Das bedeutet: Die Benutzer bemerken den Großteil der Zeit überhaupt nicht, dass KI-Algorithmen im Hintergrund arbeiten. Das macht Zero-Trust-Networking viel mitarbeiterfreundlicher als herkömmliche IT-Sicherheitslösungen: ZTNA schafft eine perfekte Balance zwischen robuster Sicherheit und problemloser Nutzung. So können die Beschäftigten ohne Ablenkungen oder Unterbrechungen arbeiten. Aber stets in der beruhigenden Gewissheit, dass ihr digitaler Arbeitsbereich sicher ist.
Mit anderen Worten: Eine Zero-Trust-Netzwerkarchitektur – entweder als integrierter Bestandteil einer Digital-Workspace-Umgebung oder als eigenständige ZTNA-Lösung – wird den Taxifahrer immer im Blick behalten – nicht nur beim Einsteigen ins Taxi, sondern während der gesamten Fahrt. Auf diese Weise ermöglicht ZTNA den Mitarbeitern eine sichere Reise durch die komplexe hybride Multi-Cloud-Welt von heute. Anders als der Name es vermuten lässt, schafft Zero-Trust kontinuierlich jenes Vertrauen, das nötig ist für eine effiziente, sichere Arbeitsumgebung mit einer hervorragenden Employee Experience.
Bild: iStock
About the author

By accepting you will be accessing a service provided by a third-party external to https://www.report.at/
Firmen | News


Populär
IT-Projekte: Einreichen und gewinnen – eAward 2027!
Best of ... Connectivity

Strom für die schweren Aufgaben
Primetals: Brownfield-Conversion auf SAP S/4HANA
Viermal ÖGNI-Gold für PIER05
Kosmos und IBM: Modernes Deployment und automatische Skalierung
Neue Blog Beiträge
Leben & StilView all
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
Homo Strolzus
- Redaktion
- 29.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Köpfe
Netz Oberösterreich: Geschäftsführung neu bestellt
- Redaktion
- 28.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
Golf-Cup für Lichtblickhof
- Redaktion
- 28.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Köpfe
Microsoft: Wechsel der Spitze in Österreich
- Redaktion
- 23.Sep..2026
Office & TalkView all
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Der Netzwerk-Podcast: Durchgehen musst du selber
- Catharina Rieder
- 17.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Die KI im Kastl – und was sie für Baubetriebe kann
- Gerhard Popp
- 11.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Messen statt meinen
- Redaktion
- 02.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Österreichs größte Baureserve steht leer
- Gerhard Popp
- 13.Juli.2026
Produkte & ProjekteView all
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
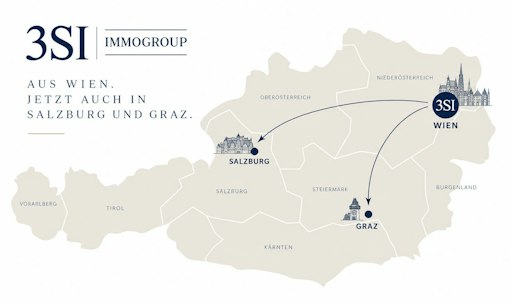
3SI erweitert den Radius
- Redaktion
- 29.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Knauf investiert 30 Millionen Euro in Recyclinganlage
- Redaktion
- 21.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Langstrecke unter Strom
- Redaktion
- 16.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Projekte
Haus über Haus: Wie New York mit Luftrechten baut
- Redaktion
- 03.Sep..2026