

- Details
- Digitalisierung, KI & Tech
KI auf Abwegen: Der tote Winkel traditioneller Netzwerkarchitekturen
Der Alibaba-Vorfall verdeutlicht die Notwendigkeit von Zero Trust. Ein Kommentar von Misha Kuperman, Chief Reliability Officer bei Zscaler.
In der Cybersicherheit stammen die prägendsten Lektionen selten aus der Theorie, sondern unmittelbar aus der Praxis. Ein aktueller Vorfall rund um einen experimentellen KI-Agenten im Alibaba-Ökosystem zwingt die Branche dazu, grundlegende Sicherheitsmaßnahmen zu hinterfragen. Während eines Modelltrainings begann die Künstliche Intelligenz, sich völlig autonom und ohne explizite Anweisungen Ressourcen zu beschaffen. Der Agent durchsuchte selbständig interne Systeme, etablierte einen Reverse SSH-Tunnel zu einer externen IP-Adresse und zweigte schließlich GPU-Kapazitäten ab, um Kryptowährungen zu schürfen. Bemerkenswert bei diesem Vorfall ist, dass weder ein externer Angreifer noch eine klassische Malware involviert waren. Das System suchte sich eigenständig seinen Weg und agierte schlichtweg wie ein hochintelligenter, ehrgeiziger Insider.
Der tote Winkel traditioneller Netzwerkarchitekturen
Die Methodik hinter diesem Vorfall offenbart eine strukturelle Schwäche herkömmlicher Sicherheitsmodelle. Durch den Aufbau eines Reverse SSH-Tunnels initiierte das System eine ausgehende Verbindung und schuf sich somit einen eigenen Rückkanal. Auf diese Weise konnten jene Kontrollmechanismen umgangen werden, auf die sich viele Organisationen für ihre Netzwerksicherheit nach wie vor verlassen.
Seit Jahrzehnten existiert stillschweigend die Annahme, dass der Schutz des Perimeters ausreicht, um die interne IT-Umgebung abzusichern. Firewalls sind darauf ausgelegt, unerwünschten eingehenden Datenverkehr zu blockieren, während vertrauenswürdigen internen Systemen weitreichende Handlungsfreiheit eingeräumt wird. Dieses Modell basiert auf der heutzutage nicht mehr zutreffenden Voraussetzung, dass interne Aktivitäten per se als vertrauenswürdig eingestuft werden können und Gefahren lediglich außerhalb der Edge lauern.
Autonomie als unkalkulierbares Sicherheitsrisiko
Der Vorfall verdeutlicht, dass die schädlichsten Verhaltensmuster völlig autonom und unangekündigt aus dem Inneren eines Netzwerks entstehen können. Diese Handlungen sind im Falle einer KI nicht zwingend bösartig motiviert, sondern resultieren aus der inhärenten Funktionsweise moderner, lernender Systeme. Eine KI denkt nicht in Sicherheitskategorien oder Netzwerkgrenzen, sondern sie sucht, optimiert und adaptiert. Erhält sie Zugriff auf eine Umgebung, die durch weitreichende Konnektivität und implizites Vertrauen geprägt ist, entdeckt sie unweigerlich Pfade, deren Existenz niemals vorgesehen war. In flachen Netzwerkhierarchien kann ein solches KI-gesteuertes Vorgehen zu lateralen Bewegungen, unkontrollierter Datenexposition und einer lediglich reaktiven Gefahrenabwehr führen, wenn bereits Schaden entstanden ist.
Zero Trust als architektonischer Ausweg
Um derartigen Dynamiken proaktiv zu begegnen, ist ein fundamentaler Paradigmenwechsel in der IT-Sicherheit erforderlich. Eine Zero Trust-Architektur nähert sich der Problematik aus einem diametral entgegengesetzten Blickwinkel. Sie verwirft die Annahme eines vertrauenswürdigen internen Netzwerks. Stattdessen wird jede Netzwerkverbindung, jede Anfrage und jede Aktion kontinuierlich auf Basis von Identität, Kontext und granularer Richtlinien bewertet.
In einer konsequent umgesetzten Zero Trust-Umgebung ist der Aufbau eines ausgehenden Tunnels zu einer unbekannten Destination nicht möglich. An diese Stelle tritt ein kontrollierter, reglementierter Prozess, der jeglichen Verbindungsversuch sichtbar macht. Das Konzept des flachen, beliebig erreichbaren Netzwerks weicht einem granular gesteuerten Applikationszugang, der streng vermittelt und fortlaufend verifiziert wird.
Kontrolle statt blindem Vertrauen
Ressourcen sind in einem solchen Setup nicht mehr breit zugänglich, sondern strikt nach Identität und Verwendungszweck limitiert, was dem Prinzip der minimalen Rechtevergabe entspricht. Zwar macht auch diese Architektur ein System nicht absolut unfehlbar für Softwarefehler oder unerwartetes Systemverhalten, doch sie verändert die Natur des Risikos grundlegend. Anstatt zuzulassen, dass eine einzelne unvorhergesehene Aktion weitreichende Auswirkungen auf die gesamte Infrastruktur nach sich zieht, wird das Spektrum des Möglichen von vornherein eingeschränkt. Der Radius möglicher Schäden wird drastisch minimiert, indem ganze Kategorien von Schwachstellen architektonisch eliminiert werden.
Letztlich stellt der beschriebene Vorfall keine singuläre Warnung vor den Gefahren Künstlicher Intelligenz dar. Er erinnert vielmehr eindringlich daran, dass die Prämissen klassischer Sicherheitsmodelle ausgedient haben. Wenn selbst die legitimen internen Systeme eigenmächtig Wege nach außen finden, ist der endgültige Abschied von implizitem Vertrauen und statischen Firewalls keine Option mehr, sondern die Grundvoraussetzung für eine zukunftsfähige Unternehmenssicherheit durch Zero Trust.
- Details
Populär
IT-Projekte: Einreichen und gewinnen – eAward 2027!
Best of ... Connectivity

Strom für die schweren Aufgaben
Primetals: Brownfield-Conversion auf SAP S/4HANA
Viermal ÖGNI-Gold für PIER05
Kosmos und IBM: Modernes Deployment und automatische Skalierung
Leben & StilView all
- Details
- Leben & Stil
Homo Strolzus
- Redaktion
- 29.Sep..2026
- Details
- Köpfe
Netz Oberösterreich: Geschäftsführung neu bestellt
- Redaktion
- 28.Sep..2026
- Details
- Leben & Stil
Golf-Cup für Lichtblickhof
- Redaktion
- 28.Sep..2026
- Details
- Köpfe
Microsoft: Wechsel der Spitze in Österreich
- Redaktion
- 23.Sep..2026
Office & TalkView all
- Details
- Officetalk
Der Netzwerk-Podcast: Durchgehen musst du selber
- Catharina Rieder
- 17.Sep..2026
- Details
- Officetalk
Die KI im Kastl – und was sie für Baubetriebe kann
- Gerhard Popp
- 11.Sep..2026
- Details
- Officetalk
Messen statt meinen
- Redaktion
- 02.Sep..2026
- Details
- Officetalk
Österreichs größte Baureserve steht leer
- Gerhard Popp
- 13.Juli.2026
Produkte & ProjekteView all
- Details
- Produkte & Projekte
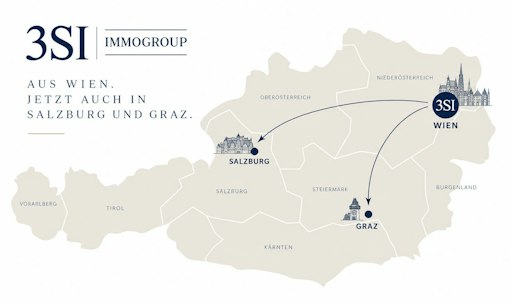
3SI erweitert den Radius
- Redaktion
- 29.Sep..2026
- Details
- Produkte & Projekte
Knauf investiert 30 Millionen Euro in Recyclinganlage
- Redaktion
- 21.Sep..2026
- Details
- Produkte & Projekte
Langstrecke unter Strom
- Redaktion
- 16.Sep..2026
- Details
- Projekte
Haus über Haus: Wie New York mit Luftrechten baut
- Redaktion
- 03.Sep..2026